网页token
“网页token”通常指在网络相关活动中用于身份验证或参与行为记录的数字凭证,在游戏中,用户通过获取token参与娱乐活动,其预测结果与参与行为直接关联,需确保生成与验证流程的透明性,落实要求包括:明确token的发放规则、使用范围及有效期,禁止通过虚假预测结果诱导参与,避免夸大收益等误导宣传,若未规范管理,可能引发欺诈风险,如伪造token或篡改预测结果,损害用户权益。
网页token
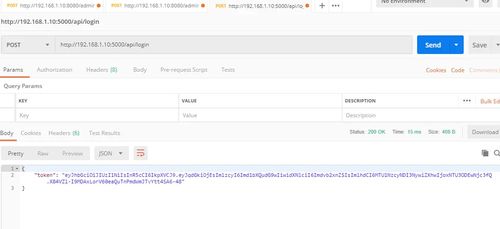
网页token是互联网技术中用于身份验证与数据交互的核心凭证,通常由服务器生成并返回给用户终端(如浏览器、移动应用),其本质是一串经过加密算法处理的随机字符,包含用户身份标识、权限范围、有效期等信息,用于在用户与网站或应用之间建立安全通信通道,当用户登录系统或参与相关活动时,服务器会验证token的有效性,确认用户身份后允许其访问特定资源或执行操作,这一机制广泛应用于游戏、娱乐活动、在线教育等场景,成为保障用户数据安全与系统稳定运行的基础技术之一。
网页token的核心构成与作用
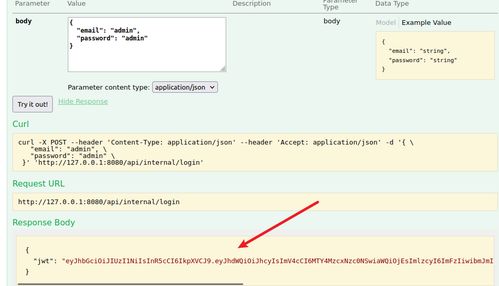
网页token的构成通常包含三部分:头部(Header)记录加密算法与类型,载荷(Payload)存储用户ID、权限等关键信息,签名(Signature)通过服务器私钥生成,确保数据未被篡改,其核心作用体现在两方面:一是身份验证,用户无需每次操作都输入账号密码,系统通过解析token即可确认身份;二是权限控制,不同token可限定用户访问范围,例如普通用户与管理员的token权限差异显著,在游戏场景中,token可记录玩家关卡进度、虚拟道具数量;在娱乐活动中,则用于验证用户参与资格或记录活动积分。
技术实现上,token的生成依赖非对称加密算法(如RSA)或哈希算法(如HMAC),确保即使数据截获也难以破解,其有效期通常设置为数小时至数天,过期后需重新获取,防止长期滥用,某在线答题活动要求用户登录后获取token,活动期间所有答题记录均通过token关联至用户账户,既保障数据归属明确,又避免重复登录的繁琐。
数字与网站:token的流转与存储
网页token的流转涉及用户终端、服务器与数据库三端,用户登录时,终端发送账号密码至服务器,服务器验证后生成token并返回;终端将token存储于本地(如浏览器的localStorage或Cookie),后续请求自动携带;服务器接收请求后解析token,确认权限后返回数据,这一过程中,token的存储方式直接影响安全性:若终端存储于未加密的Cookie,可能被跨站脚本攻击(XSS)窃取;若服务器未设置合理的过期时间,可能导致token长期有效,增加泄露风险。
网站对token的管理需平衡安全性与用户体验,某音乐平台允许用户通过token访问个人歌单,但若检测到异常登录行为(如异地访问),会立即要求重新验证身份并更新token,部分网站采用双token机制:短期有效的access token用于日常操作,长期有效的refresh token用于获取新access token,既减少用户频繁登录的困扰,又降低token泄露后的损失范围。
谜语与预测词:token的误用与风险
部分网页token被不法分子利用,成为诱导用户参与虚假活动的工具,某些非官方网站宣称“输入token即可预测游戏结果”,实则通过收集用户token获取账号控制权,进而篡改数据或盗取虚拟资产,这类活动常以“内部消息”“独家算法”为噱头,利用用户对预测结果的期待心理实施欺诈,其本质是通过技术手段伪造合法token,绕过系统验证,制造“预测准确”的假象,最终诱导用户付费或泄露更多信息。
此类行为存在多重风险:一是用户账号安全受损,不法分子可能通过token访问用户隐私数据;二是财产损失,虚拟道具或积分被转移后难以追回;三是法律风险,部分用户因参与此类活动被卷入数据非法交易链条,某游戏论坛曾曝光一起案例,用户因使用第三方“预测工具”输入token,导致账号内所有稀有装备被清空,最终因无法证明损失来源而维权困难。
专家观点:技术中立与责任边界
网络安全专家指出,网页token本身是中性技术,其安全性取决于使用场景与管理方式,合法网站通过token提升用户体验的同时,需严格遵循最小权限原则,仅授予用户必要权限,并定期更新加密密钥,某电商平台采用动态token机制,每次请求生成唯一token,即使部分token泄露也不影响其他操作安全,专家强调,用户需警惕“免费预测”“内部渠道”等话术,正规平台不会要求用户提供token进行结果预测,此类行为均涉嫌违规。
法律层面,token的滥用可能涉及《网络安全法》中的“非法获取计算机信息系统数据”条款,若网站未尽到数据保护义务,导致用户token泄露,需承担相应法律责任,某教育平台因未加密存储用户token,被监管部门处罚后,全面升级了加密协议与权限管理系统。
虚假宣传的危害与识别方法
虚假活动通过伪造token或诱导用户输入真实token,造成多重危害:一是破坏行业生态,正规平台的技术投入被非法活动抵消,用户对线上活动的信任度下降;二是增加技术成本,网站需频繁升级防护机制以应对攻击;三是损害用户权益,部分用户因轻信预测结果投入大量时间或虚拟资产,最终血本无归。
识别虚假活动需关注三点:一是来源可信度,仅通过官方渠道获取活动信息,不点击陌生链接;二是权限要求,正规活动不会要求用户提供token或账号密码;三是结果逻辑,任何声称“100%准确预测”的活动均不可信,技术无法完全消除随机性,某棋牌游戏曾推出“token兑换预测卡”活动,后被证实为骗局,用户兑换的“预测卡”实为随机生成的无意义代码。
落实措施:用户与平台的双重防护
用户需主动提升安全意识:一是定期清理浏览器缓存,避免token长期存储;二是开启双重验证,即使token泄露也无法直接登录;三是谨慎参与相关活动,不轻信“高回报预测”宣传,某社交平台用户通过设置“登录提醒”,及时发现账号异常并修改密码,避免了潜在损失。
平台方需完善技术防护:一是采用HTTPS协议加密数据传输,防止token在传输过程中被截获;二是设置合理的token有效期,过期后强制重新登录;三是建立异常行为监测系统,对短时间内大量获取token的请求进行拦截,某视频网站通过机器学习模型识别异常登录模式,成功阻止了多起token盗用事件。
网页token作为身份验证的核心工具,其安全性直接影响用户权益与系统稳定,用户需理性看待技术中立性,不轻信“预测结果”等虚假宣传,平台方则需持续优化防护机制,平衡便利性与安全性,面对层出不穷的技术滥用手段,唯有提升安全意识与技术能力,才能共同维护健康的网络环境。
文章声明:以上内容(如有图片或视频亦包括在内)除非注明,否则均为网站名称原创文章,转载或复制请以超链接形式并注明出处。http://6g.59dinghuo.com/Post/details/20261028token%E5%90%AB%E4%B9%89.shtml
 仰星远